La nuova direttiva NIS per un più alto livello di cybersicurezza del sistema Paese
Resoconto del convegno organizzato dall’Agenzia per la cybersicurezza nazionale all’Università La Sapienza di Roma.
Il convegno della ACN alla Sapienza, sulla nuova direttiva NIS2, è stato pieno di interventi. Dopo averlo seguito ho deciso di scrivere un articolo con i vari argomenti che sono stati trattati.
Sono stati trattati temi importanti come:
- Il percorso di attuazione verso la sicurezza informatica.
- Il Ruolo del CSIRT nella NIS2
- Il processo di registrazione sulla piattaforma ACN
- Proporzionalità degli obblighi
- Le misure di sicurezza della direttiva NIS2
- Sicurezza della supply chain
- Il fattore umano come risorsa da supportare
NIS2 – Un più alto livello di cybersicurezza del sistema Paese
Il Direttore Generale Bruno Frattasi apre il convegno con un lungo elenco di ringraziamenti (come lui stesso premette) e sottolinea l’importanza della Direttiva NIS 2 come aggiornamento fondamentale per affrontare le sfide emergenti e che, assieme alla legge sul perimetro di sicurezza nazionale cibernetica, si completano e si integrano, rappresentando così i due capisaldi generali della cybersicurezza e della resilienza del Paese.
È importante l’accento che Frattasi ha posto poi sull’approccio Risk Based: È la stessa direttiva a ricordarlo, dice il Direttore ACN, gli Stati devono garantire che anche i soggetti esclusi dalla NIS raggiungano un livello elevato di cybersicurezza. Ed aggiunge: La sicurezza informatica non è affatto uno slogan o una frase fatta, riguarda noi tutti, a cominciare dal singolo cittadino. Alla sua base vi campeggia la coscienza del rischio digitale.
Parlando poi della piattaforma digitale per la registrazione dei soggetti NIS ricorda che: Essa rappresenterà l’asset digitale che consentirà il dialogo costante tra l’Agenzia e i soggetti NIS ai quali saranno offerti orientamento e supporto. E conclude: l’emersione della platea dei soggetti NIS, affidata all’iniziativa dei soggetti stessi, è un esercizio di responsabilità.
In pratica ricorda il principio di Accountability su cui è basata la NIS2.
L’essere umano: anello debole della catena.
Il Sottosegretario Alfredo Mantovano parlando dell’importanza della cybersicurezza ha evidenziato di come la scarsità di competenze cyber e la complessità dei sistemi aumentano i costi delle violazioni, mentre formazione e piani di risposta riducono i danni.
La cybersecurity non è più un tema di resilienza, ma di sicurezza nazionale, e la nuova direttiva Nis2 in vigore mira a imprimere una svolta culturale se pensiamo alle conseguenze che gli attacchi cyber hanno sulle nostre vite.
Non è solo tecnologia sofisticata ma, soprattutto, formazione delle persone, visto che “il fattore umano è responsabile del 68% delle violazioni dei dati”.
Inoltre ha sottolineato l’importanza della cooperazione pubblico-privato e il ruolo strategico della formazione per ridurre i rischi, rimarcando che la cybersicurezza è cruciale per la sicurezza nazionale.
Gli attacchi informatici sono costanti, diffusi e non risparmiano nessuno.
È il turno di Marco Camisani Calzolari, divulgatore scientifico.
La cybersicurezza è diventata un tema cruciale per tutti: dalle grandi aziende e infrastrutture critiche fino alle piccole imprese e ai produttori di beni industriali, tradizionalmente meno esposti a tali minacce.
Gli attacchi informatici sono ormai una minaccia continua, colpendo il funzionamento, il know-how e persino la sopravvivenza di aziende di ogni dimensione.
L’uomo continua a rappresentare l’anello debole della cybersicurezza: la maggior parte degli attacchi sfrutta errori umani, spesso banali, come cliccare su offerte fraudolente o email sospette.
Conclude il suo intervento evidenziando la missione dell’ Agenzia per la Cybersicurezza Nazionale è di supporto piuttosto che di sanzione e che la percezione di paura verso l’ACN è spesso ingiustificata: non sono previste sanzioni fino al 2026 e lo spirito principale dell’Agenzia è collaborativo.
Il percorso di attuazione verso la sicurezza informatica.
Con la NIS2 abbiamo avuto una rivoluzione copernicana per quanto riguarda l’individuazione degli asset da proteggere. Così apre Milena Antonella Rizzi, capo del servizio regolazione dell’ACN, e si sofferma poi su questo aspetto perché afferma: per mettere in sicurezza queste infrastrutture occorre mettere a terra degli obblighi anche se questi obblighi entreranno in vigore a partire dal 2026 con un percorso graduale.
Inoltre: Per rendere sostenibile il percorso della loro implementazione la distinzione tra soggetti importanti ed essenziali non è di poco conto, perché porta differenze in termini di applicazione delle misure di sicurezza e, laddove mai si dovesse arrivare ad applicarle, in termini di definizione delle sanzioni.
Il core dell’intervento però è il percorso di attuazione.
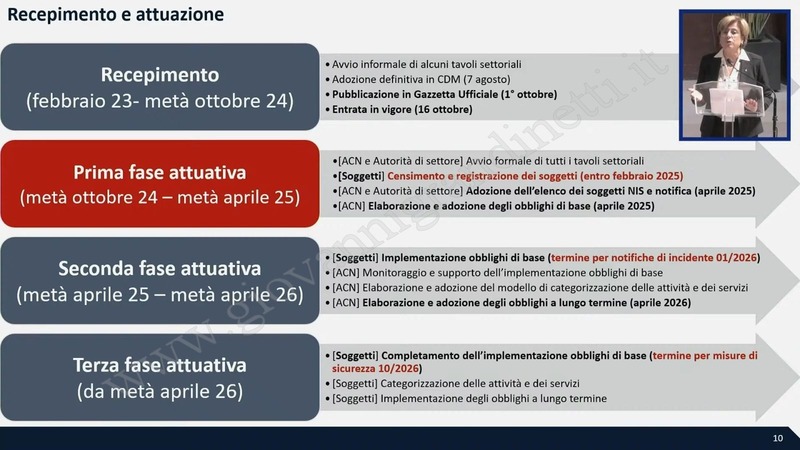
Ad oggi siamo nella prima fase attuativa che vede la registrazione dei soggetti NIS2.
A normativa vigente, l’attività di registrazione si aprirà ogni anno nel bimestre gennaio-febbraio. Ma quest’anno, in fase di prima applicazione, proprio per consentire ai soggetti di avere maggior tempo per l’ autovalutazione, abbiamo stabilito di anticipare questa fase di un mese.
La seconda fase attuativa, che va da aprile 2025 fino alla metà di aprile del 2026, vedrà come attori principali ACN e le autorità di settore.
Questa sarà la fase nella quale bisognerà procedere all’elaborazione e all’adozione degli obblighi a lungo termine, che troveranno applicazione a partire dall’anno 2027.
Tra le attività principali figura l’adozione di un modello di categorizzazione dei dati e servizi, fondamentale per analisi del rischio e le misure di sicurezza. Questo modello sarà cruciale per definire le priorità e garantire un approccio uniforme nell’affrontare le sfide legate alla sicurezza informatica.
Da metà aprile 2026 quindi l’ACN e le autorità di settore passeranno il testimone alle entità incluse nel perimetro di applicazione della normativa che diventeranno i protagonisti nell’adozione e attuazione dell’impianto regolatorio.
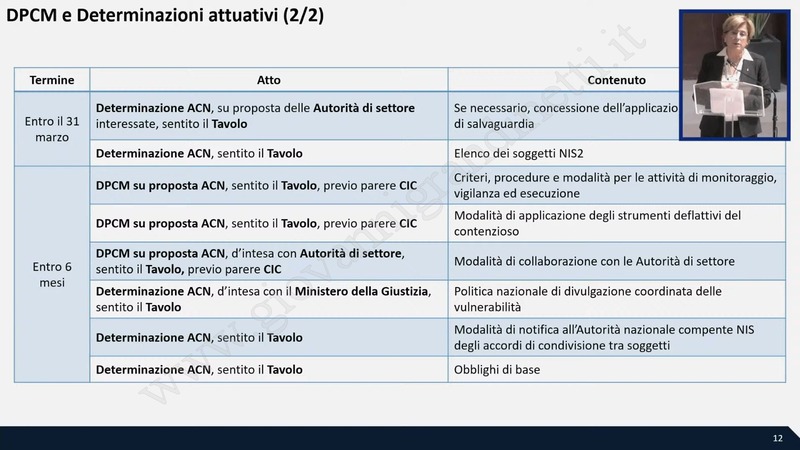
Si passa poi ad esaminare i cinque provvedimenti chiave per avviare le attività che sono stati approvati nel Tavolo per l’Attuazione della Disciplina NIS insediatosi il 25 novembre scorso.
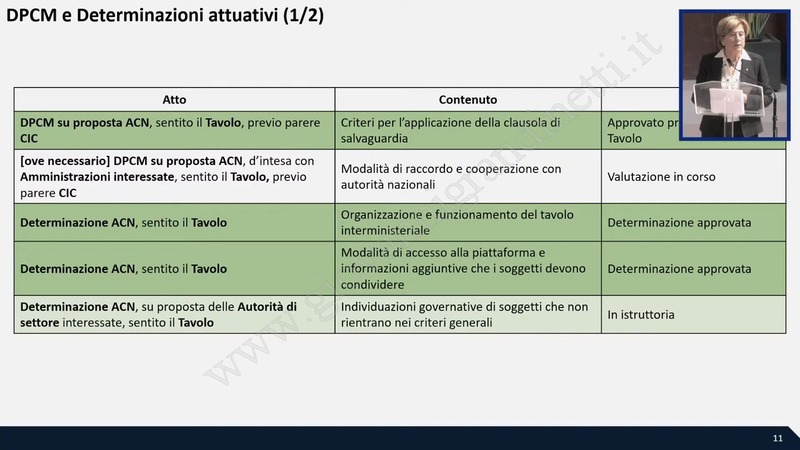
Tra questi il più importante è il DPCM per l’applicazione della clausola di salvaguardia prevista dall’art. 3, comma 4 del Decreto Legislativo.
Questo strumento consente alle imprese appartenenti a gruppi di essere valutate isolatamente, senza considerare il fatturato complessivo del gruppo, riprendendo un principio della Direttiva NIS. Tale DPCM incide direttamente sul processo di registrazione e sul dimensionamento delle imprese, armonizzando le disposizioni con raccomandazioni UE del 2003.
Ruolo del CSIRT nella NIS2
L’intervento di Gianluca Galasso, Capo del Servizio Operazioni e gestione delle crisi cyber, si concentra sul ruolo del CSIRT Italia nell’ecosistema digitale nazionale, evidenziando la sua funzione principale come hub operativo per la gestione delle notifiche di incidenti, ma sottolineando anche le attività di prevenzione e monitoraggio proattivo.
Il CSIRT è stato istituito dal Decreto Legge 82/2021 nell’ambito dell’Agenzia per la Cybersicurezza Nazionale e svolge un ruolo centrale nell’attuazione della direttiva NIS 2, mirata alla protezione di sistemi e infrastrutture critiche.
Tra le varie attività che svolge la principale è la ricezione delle notifiche di incidente
Notifica degli Incidenti – elementi essenziali:
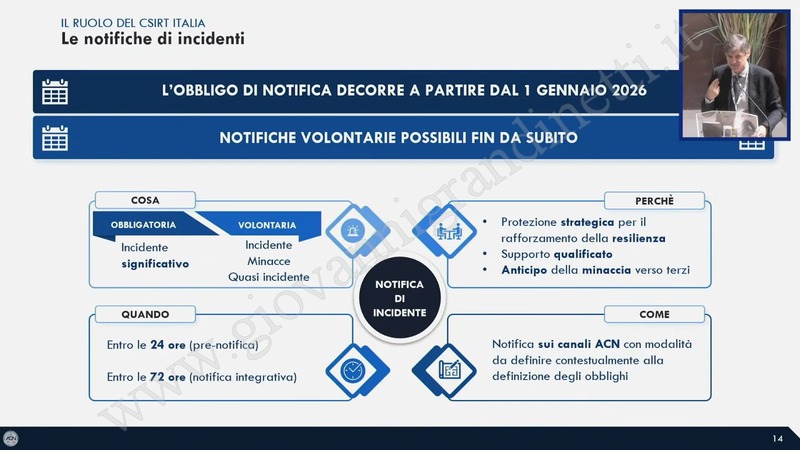
- La notifica di incidenti è una componente fondamentale della normativa, obbligatoria dal 1° gennaio 2026, con una fase volontaria già attiva.
- L’obbligatorietà è sugli incidenti cosiddetti significativi e cioè: un incidente che causa una grave perturbazione ai sistemi e ai servizi erogati dal soggetto, con impatti sulle persone e potenziali danni, sia materiali che immateriali.
- Gli incidenti significativi devono essere notificati entro 24 ore per una comunicazione preliminare e 72 ore per una versione più dettagliata.
- La notifica volontaria, invece, consente la segnalazione anche di altri eventi denominati “Near Miss” o eventi di sicurezza minori, incentivando una cultura collaborativa.
- La notifica è essenziale non solo per adempiere agli obblighi di legge, ma anche per fornire una visione completa delle vulnerabilità del sistema digitale nazionale.
Servizi Offerti
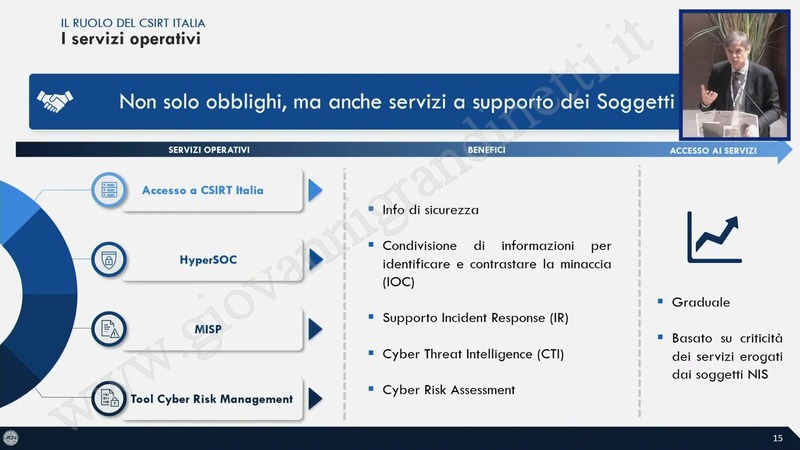
Fra i servizi operativi della ACN c’è HYPERS Soc: per il monitoraggio della threat intelligence, integrato con fonti internazionali, poi c’è c’è MISP, una piattaforma open-source per lo scambio di indicatori di compromissione, ed un nuovo tool per il Cyber Risk Management, progettato per aiutare i soggetti NIS2 a conformarsi alle normative e migliorare le analisi di rischio.
NIS2 – Il processo di registrazione sulla piattaforma ACN
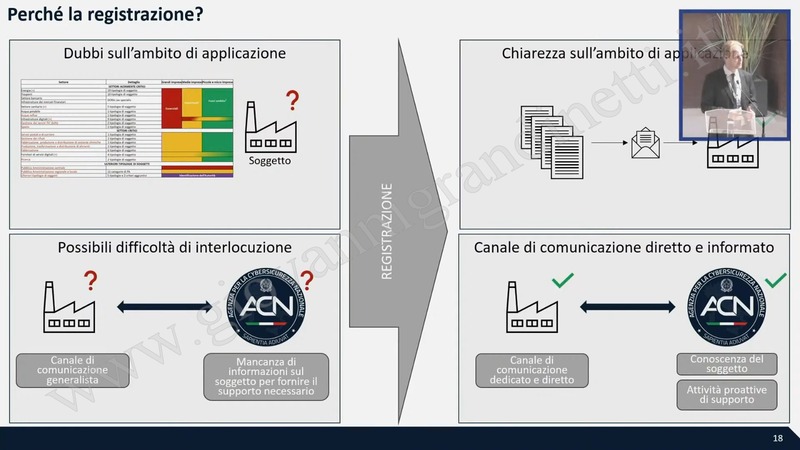
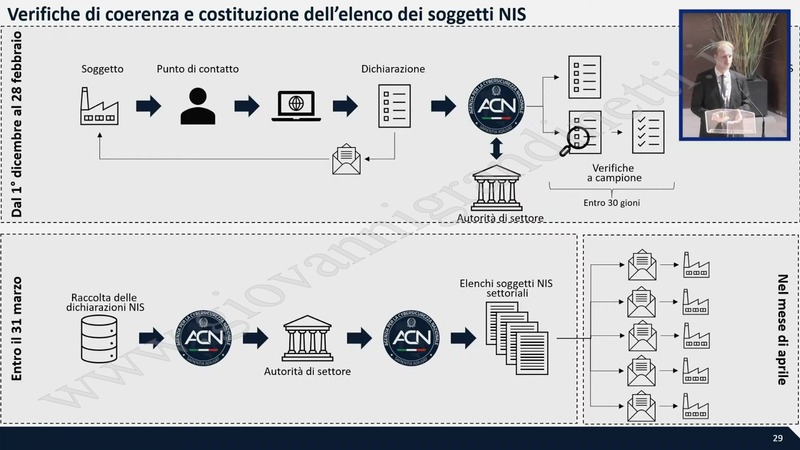
L’intervento di Nicolò Rivetti, Capo Divisione NIS, si concentra sul processo di registrazione dei soggetti essenziali e importanti sulla piattaforma NIS. Si tratta di un passaggio cruciale per conformarsi al decreto NIS, con l’obiettivo di garantire chiarezza sul campo di applicazione e creare un canale diretto tra i soggetti e l’Agenzia Nazionale per la Sicurezza Informatica.
Il processo si avvia con la designazione di un punto di contatto, figura responsabile per le interazioni con l’Agenzia e per la registrazione. Questa persona, spesso un dipendente autorizzato dal rappresentante legale, può appartenere anche a un’altra pubblica amministrazione o a una diversa entità del gruppo, rispettando specifiche normative.
È una persona fisica che dovrà curare, presso il soggetto, l’attuazione degli adempimenti previsti dal decreto, in primis la registrazione e anche le interlocuzioni con l’Agenzia. In linea generale, il punto di contatto dovrà essere un dipendente delegato dal rappresentante legale del soggetto.
Tuttavia, le pubbliche amministrazioni, in linea con quanto previsto dalla legge 90224, potranno delegare questa funzione a un dipendente di un’altra pubblica amministrazione, anch’essa soggetto NIS. Analoga facoltà è prevista per i soggetti che rientrano in gruppi di imprese.
Fasi del Processo di Registrazione
- Designazione del Punto di Contatto: è una persona fisica che dovrà curare l’attuazione degli adempimenti, la registrazione e le interlocuzioni con l’Agenzia. Possibilità di delega inter-amministrativa o inter-gruppo: le pubbliche amministrazioni potranno delegare questa funzione a un dipendente di un’altra pubblica amministrazione, ed analogamente i soggetti che rientrano in gruppi di imprese.
- Svolta questa attività, il punto di contatto potrà autenticarsi sul portale dei servizi, verificare i propri dati anagrafici, fornire i propri dati di contatto, associarsi al soggetto che rappresenta, indicando il codice fiscale o, qualora si tratti di una pubblica amministrazione, il codice IPA dell’organizzazione per la quale si sta registrando.
- Verranno visualizzati i dati dell’organizzazione per scongiurare eventuali errori di compilazione, e il punto di contatto dovrà caricare il titolo giuridico che lo abilita a operare per conto del soggetto. Nel caso del rappresentante legale o di un procuratore generale, questo controllo verrà fatto in modo automatico dalla piattaforma, interrogando il registro delle imprese.
- Per concludere il censimento dei punti di contatto e la loro associazione ai soggetti NIS, verrà inviato al domicilio digitale del soggetto un link di convalida.
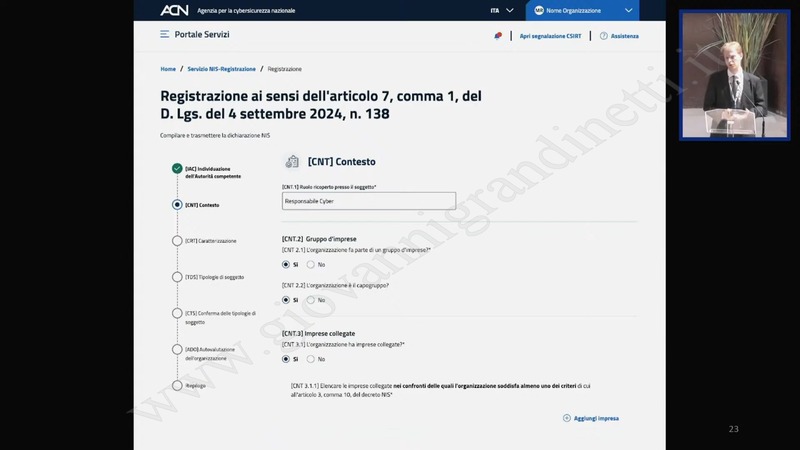
Terminata questa prima fase di registrazione, il punto di contatto dovrà compilare una dichiarazione composta da quattro sezioni, nelle quali verranno acquisite tutte le informazioni di cui l’autorità nazionale competente NIS e le autorità di settore hanno bisogno, al fine di determinare se quel soggetto rientra o meno nell’ambito di applicazione.
La compilazione della dichiarazione prevede quattro sezioni che includono:
- Contesto societario.
- Codici ATECO e normative europee applicabili.
- Parametri per definire la classificazione (medie o grandi imprese).
- Clausola di salvaguardia per soggetti di gruppi di imprese.
- Selezionare, tra le oltre 80 tipologie di soggetti elencate negli allegati 1, 2, 3 e 4 del decreto legislativo, quelle a cui il soggetto è riconducibile.
Valutazione Preliminare
La piattaforma fornisce un’indicazione preliminare sullo status del soggetto (se può essere considerato essenziale, importante o fuori ambito).
Verifica e Sottomissione
La piattaforma integra dei controlli incrociati sia per verificare la coerenza dei vari campi inseriti dal punto di contatto, sia rispetto a banche dati esterne, a cui la piattaforma accede automaticamente, tra cui il registro delle imprese. Disponibilità di un manuale dettagliato e supporto tecnico per il completamento della dichiarazione.
Soggetti essenziali e importanti – proporzionalità degli obblighi
Eliana Pezzuto, Vice Capo Divisione NIS, ha sottolineato come la direttiva NIS 2 costituisca un’evoluzione cruciale rispetto alla normativa precedente. Questa nuova normativa amplia significativamente sia i settori interessati sia le categorie di soggetti obbligati a conformarsi, integrando l’intera infrastruttura ICT delle organizzazioni.
L’obiettivo principale è creare un livello uniforme di cybersicurezza a livello europeo, con un focus specifico sulla protezione dei servizi essenziali e delle infrastrutture critiche vitali per il mercato interno, assicurando una maggiore resilienza digitale.
Questo ampliamento è bilanciato dal principio di proporzionalità degli obblighi, che stabilisce requisiti in funzione della criticità del soggetto, minimizzando gli oneri amministrativi.
In un considerando della direttiva NIS 2 si spiega il senso e l’interpretazione del principio di proporzionalità, e si dice, in particolare, che occorre stabilire obblighi proporzionati alla criticità del soggetto, al fine di garantire un equilibrio tra quelli che sono i requisiti e gli obblighi imposti e gli oneri amministrativi che l’implementazione della nuova normativa NIS 2 comporterà in capo ai soggetti che dovranno applicarla.
Il recepimento italiano di NIS 2 si basa su tre direttrici principali: la criticità del settore in cui opera il soggetto, la dimensione delle organizzazioni (grandi e medie imprese) e la rilevanza degli asset tecnologici di un’organizzazione.
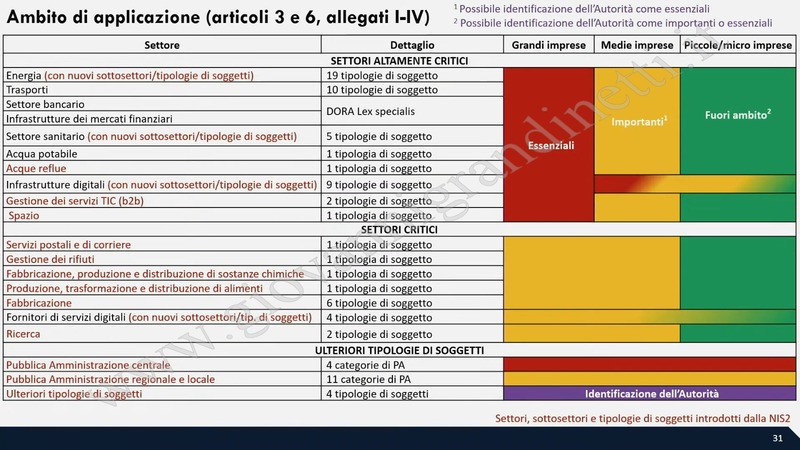
L’articolo 6 del decreto legislativo 138/2022 definisce i “soggetti essenziali” (grandi imprese nei settori ad alta criticità) e i “soggetti importanti” (medie imprese e altre categorie meno critiche). I fornitori di infrastrutture digitali e le pubbliche amministrazioni centrali sono sempre considerati essenziali, mentre le piccole e microimprese sono escluse, salvo specifica identificazione normativa.
La direttiva include settori tradizionalmente critici (come le telecomunicazioni e l’energia) e introduce nuovi ambiti, elencati in allegati al decreto legislativo. Gli obblighi di cybersicurezza sono applicati proporzionalmente al ruolo e alla criticità dell’organizzazione, distinguendo tra attività ordinarie (obblighi di base), intermedie (obblighi medi) e critiche (obblighi elevati).
Il legislatore italiano, tenendo conto del contesto nazionale, ha riservato alle autorità competenti il potere di identificare ulteriori soggetti strategici non automaticamente coperti dalla normativa, come alcune piccole imprese digitali, garantendo che ogni servizio essenziale sia protetto.
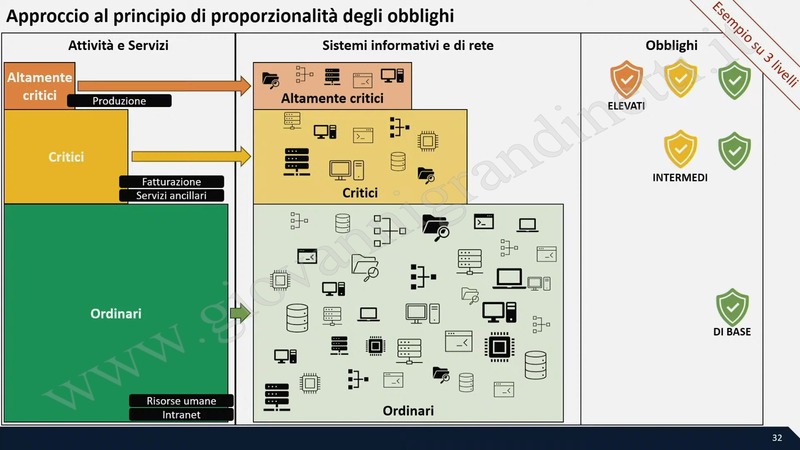
La direttiva segna quindi un cambio di paradigma, mirando a un approccio sostenibile e scalabile alla sicurezza informatica, con un percorso di implementazione equilibrato che considera le esigenze delle diverse tipologie di organizzazioni, adattandosi sia alla complessità tecnologica sia alle specifiche funzioni svolte.
Le misure di sicurezza della direttiva NIS2
L’intervento di Claudio Ciccotelli, Capo della Divisione PSNC, mette in evidenza le 10 Misure di sicurezza che i soggetti in perimetro NIS2 devono adottare. Questi ambiti costituiscono il quadro di riferimento per definire misure tecniche, organizzative e operative che garantiscano un livello elevato di sicurezza delle reti e dei sistemi informativi.
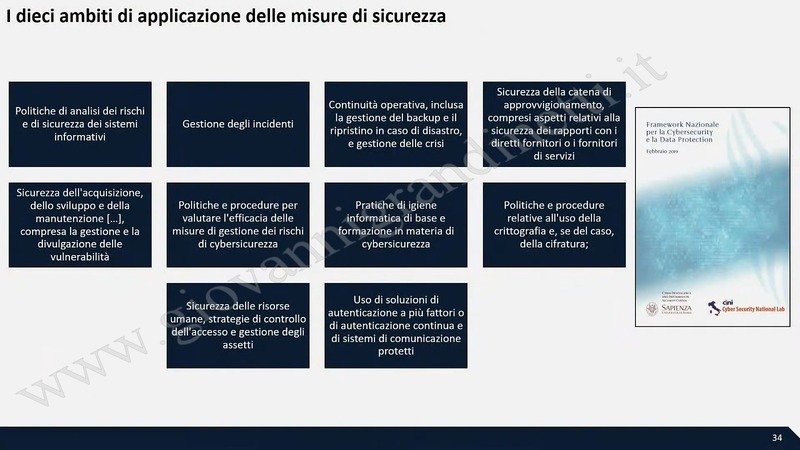
La direttiva NIS2 impone agli Stati membri dell’UE e ai soggetti NIS obblighi per rafforzare la sicurezza dei sistemi informativi e di rete.
Queste misure di sicurezza, come tutti gli altri obblighi, saranno declinate in ossequio al principio di proporzionalità … e saranno adottate tramite più determinazioni del direttore generale di ACN .
Queste misure includono requisiti orizzontali applicabili a tutti i settori e misure settoriali per affrontare esigenze specifiche e copriranno i dieci ambiti di sicurezza che sono fissati dalla direttiva europea stessa.
A livello nazionale, le misure di sicurezza saranno definite con un approccio risk-based. In qualche modo, saranno gli stessi soggetti a dover adattare, in una certa misura, le politiche di cybersecurity e i processi di cybersecurity al proprio contesto, in esito alla conduzione di un’analisi dei rischi.
Particolare enfasi è posta sulla tempestività nelle notifiche di incidente al CSIRT Italia e sul rispetto delle tempistiche normative. È inoltre richiesta la predisposizione di processi interni per valutare l’efficacia delle misure nel tempo e per adattarle all’evoluzione dei rischi.
La direttiva NIS2 introduce anche obblighi relativi alla formazione e sensibilizzazione, sia per i dipendenti sia per i vertici aziendali, con misure specifiche per mitigare rischi interni. La crittografia, l’autenticazione forte e il controllo degli accessi sono elementi chiave delle politiche di sicurezza.
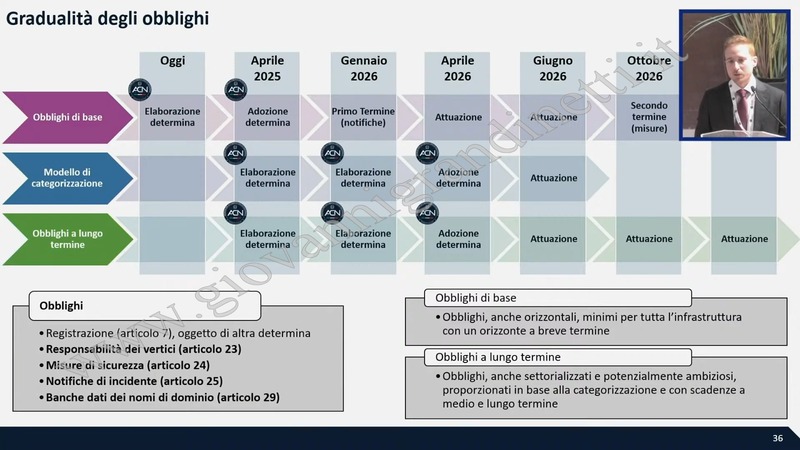
Partiremo quindi da aprile 2025 con l’adozione di una determinazione di ACN che definirà i primi obblighi di base, ovvero quelli che dovranno essere applicati alle infrastrutture indipendentemente dal meccanismo di categorizzazione. In fase di prima applicazione, saranno previsti 9 mesi per adeguarsi agli obblighi di base in materia di notifiche di incidente, arrivando così a gennaio 2026.
Saranno inoltre previsti 18 mesi per adeguarsi agli obblighi di base in materia di misure di sicurezza, con una scadenza fissata per ottobre 2026.
Sempre ad aprile 2026 sarà adottata una determinazione di ACN con la quale sarà definito il modello di categorizzazione.
NIS2 – Sicurezza della supply chain
La presentazione di Davide Nardacci, Vice Capo della Divisione PSNC, si concentra sulla sicurezza della catena di approvvigionamento, un aspetto cruciale delle misure di gestione del rischio previste dal decreto NIS2, in particolare all’articolo 24, comma 2 lettera d). La sicurezza della supply chain implica la gestione dei rischi legati ai fornitori, che possono influire negativamente su clienti e operatività aziendale, a causa di compromissioni di dati o discontinuità operativa.
Rischi principali:
- Compromissione dei fornitori: Può influire negativamente sui clienti (es. fuga di dati sensibili).
- Impatto sull’operatività: Problemi di un fornitore possono interrompere le attività del cliente.
I soggetti NIS dovrebbero stabilire, attuare e applicare una politica di sicurezza della catena di approvvigionamento che disciplini le relazioni con i loro diretti fornitori e fornitori di servizi, al fine di attenuare i rischi individuati per la sicurezza dei sistemi informativi e di rete.
Un punto di attenzione va soprattutto ai criteri per selezionare e appaltare fornitori e agli adempimenti di sicurezza specifici da includere nei contratti al fine di attenuare i rischi per i sistemi informativi e di rete.
A questo proposito l’Agenzia ha avviato un tavolo di lavoro per definire le modalità di implementazione delle misure di sicurezza, con una ricognizione delle migliori pratiche a supporto delle linee guida future.
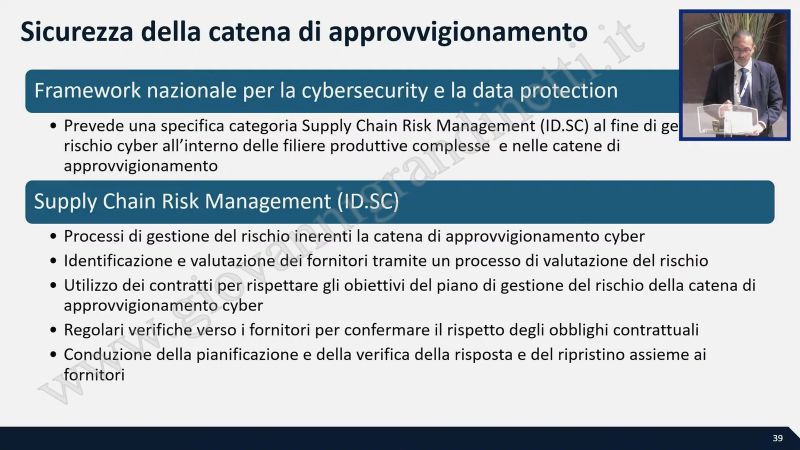
Per ottemperare a questi obblighi il Framework Nazionale per la Cyber Security and Data Protection è un buon punto di riferimento per le misure di gestione del rischio per la sicurezza. In particolare, il framework prevede una specifica categoria, la Supply Chain Risk Management, al fine di gestire il rischio cyber all’interno delle filiere produttive complesse e delle catene di approvvigionamento.
In particolare offre linee guida per il rischio della catena di approvvigionamento , tra cui:
- Identificazione e valutazione dei rischi dei fornitori.
- Mantenimento di un registro aggiornato dei fornitori e dei loro servizi.
- Implementazione di contratti specifici per vincolare i fornitori agli obiettivi di sicurezza.
- Audit regolari per verificare l’aderenza contrattuale dei fornitori.
- Pianificazione della risposta agli incidenti insieme ai fornitori per garantire continuità operativa.
Il fattore umano come risorsa da supportare
Nunzia Ciardi, vicedirettore generale ACN, nel suo keynote speech sottolinea un cambio di prospettiva cruciale nel contesto della direttiva NIS 2: non si tratta solo di una normativa da rispettare, ma di un’occasione per promuovere un approccio olistico alla sicurezza digitale. Questo significa riconoscere che la protezione dell’ecosistema digitale è strettamente legata al modo in cui viviamo e interagiamo quotidianamente.
Non possiamo limitarci a dire che il fattore umano è l’anello debole della catena. Dobbiamo aiutare e supportare questo fattore, che può essere di debolezza. Se regolamentazione e tecnologia non bastano, dobbiamo investire in cultura, formazione e consapevolezza.
In questo senso, tra le iniziative concrete, l’agenzia sta lavorando attivamente con PMI, ordini professionali, istituzioni sanitarie e scuole per promuovere un approccio capillare e inclusivo alla sicurezza.
Un focus specifico è stato posto sul settore sanitario, dove i dati sensibili sono altamente appetibili nel mercato nero. L’esempio degli operatori sanitari che accedono frequentemente ai loro sistemi ha messo in evidenza la necessità di processi di sicurezza che siano user-friendly, come l’identificazione biometrica, per evitare pratiche rischiose come l’uso di password deboli.
Infine, Ciardi ha enfatizzato l’importanza di una “democrazia digitale”, in cui la cybersicurezza non è un esercizio imposto dall’alto, ma un impegno collettivo. Ogni individuo contribuisce con una “quota” alla sicurezza globale, e una falla individuale può compromettere l’intero sistema. Inoltre cultura e consapevolezza rappresentano le basi della sicurezza.
La promozione di una nuova cultura della sicurezza digitale non può essere improvvisata. Richiede tempo e un processo profondo di interiorizzazione da parte di tutti gli attori coinvolti.